Cybersicherheit
VoidLink: Wie ein Entwickler mit KI eine komplexe Malware-Plattform bauen konnte
Check Point fand Unterlagen, die eine komplexe Linux-Malware mit einem ungewöhnlich weitreichenden KI-gestützten Entwicklungsprozess verbinden.
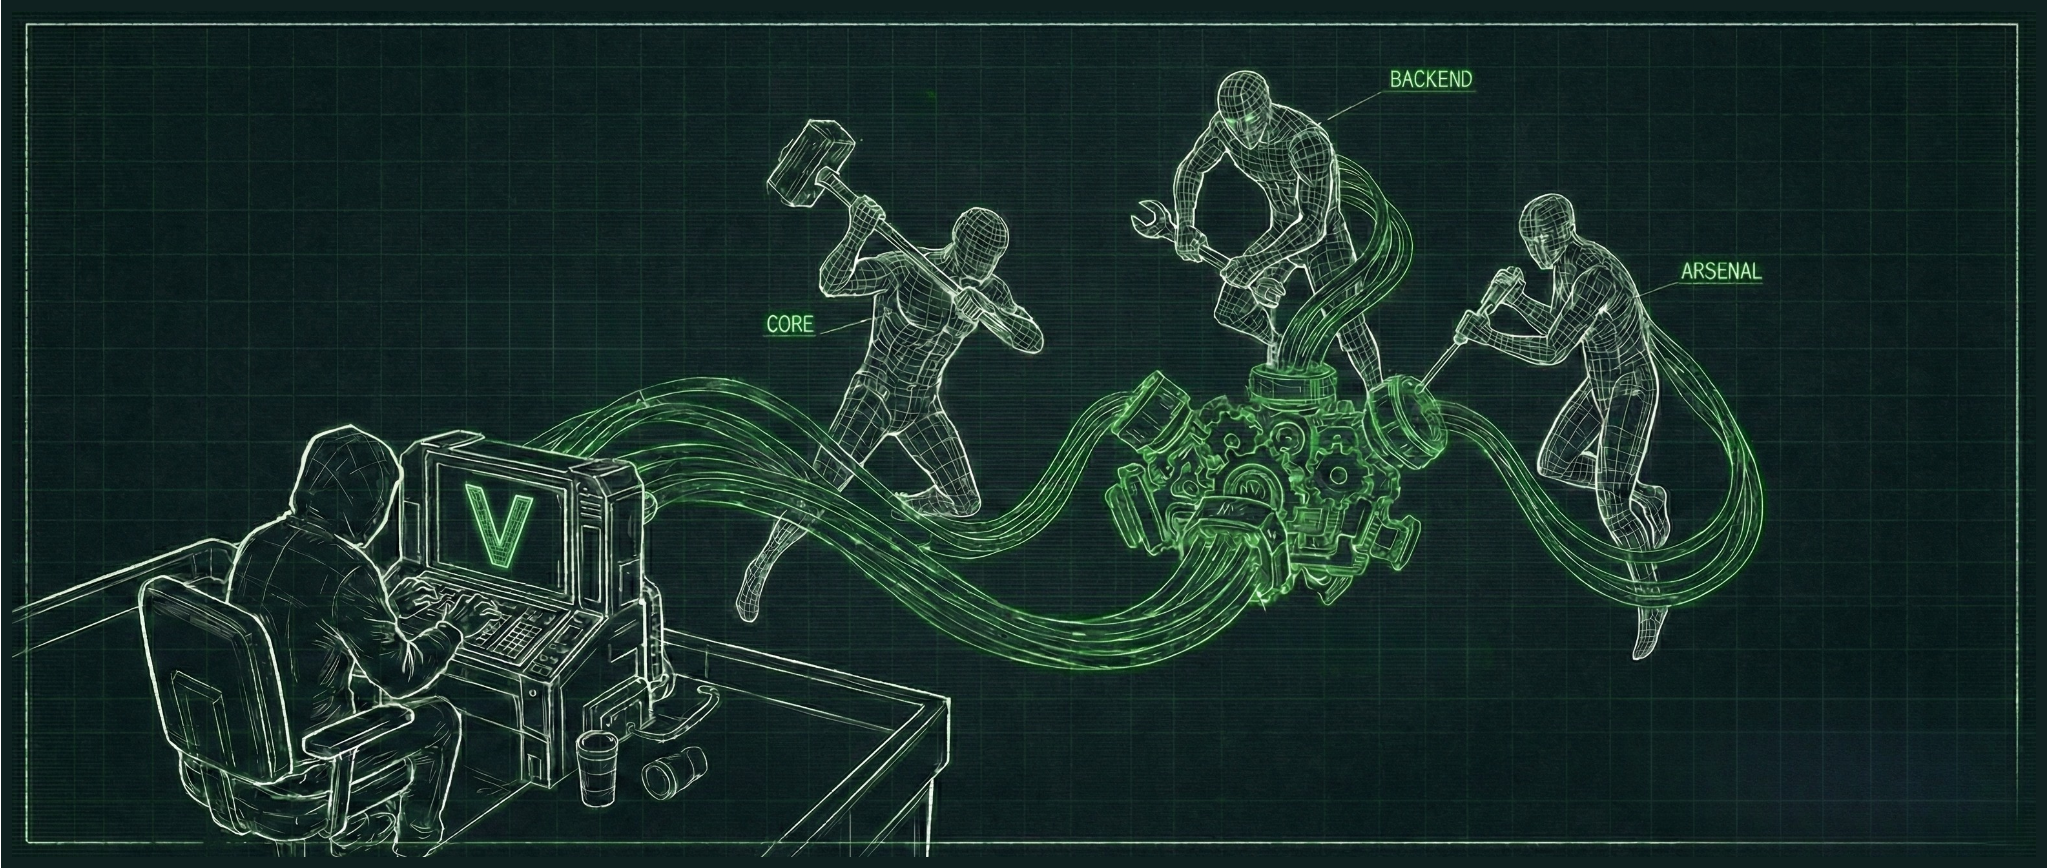
Kuva: Check Point Research, alkuperäisen VoidLink-tutkimuksen kansikuva.
EIN MALWARE-PROJEKT MIT DER KOMPLEXITÄT EINES GROSSEN TEAMS
Als Check Point Research im Januar 2026 das Framework VoidLink untersuchte, deutete dessen Architektur zunächst auf eine größere erfahrene Entwicklergruppe hin. Die Software enthielt zahlreiche Komponenten für Linux- und Cloud-Umgebungen. Später entdeckte Belege wiesen jedoch auf einen einzelnen Entwickler hin, der KI in außergewöhnlichem Umfang nutzte.
Ein öffentlich zugängliches Verzeichnis legte Quellcode, Planungsunterlagen, Testberichte und Entwicklungszeitpläne offen. Die Ermittler stellten fest, dass die erste funktionierende Malware-Komponente in weniger als einer Woche entstanden war. Der vollständige Projektplan enthielt deutlich mehr Arbeiten, als in dieser Zeit erledigt werden konnten; die frühen Fortschritte waren dennoch ungewöhnlich schnell.
KI ALS ORGANISATIONS- UND ENTWICKLUNGSSYSTEM
Der Entwickler nutzte eine KI-gestützte Programmierumgebung und einen spezifikationsorientierten Arbeitsablauf. Statt einen Chatbot nach isolierten Codeschnipseln zu fragen, formulierte der Betreiber übergeordnete Anforderungen. Das System lieferte Architekturentwürfe, technische Dokumentation, Arbeitspakete und Testanweisungen, bevor Komponenten geschrieben und verbessert wurden.
Es geht hier nicht bloß um schnelleres Tippen. KI koordinierte Aufgaben, die üblicherweise auf Entwickler, Testteams und Dokumentationsfachleute verteilt wären.
WAS IST TATSÄCHLICH BESTÄTIGT?
Check Point fand ein fortgeschrittenes Malware-Framework und überzeugende Hinweise auf KI-gestützte Entwicklung. Die Entdeckung ist aber kein Beleg für eine weltweite VoidLink-Kampagne mit Tausenden bestätigten Opfern.
THE PROMPT ANALYSE
Die technische Raffinesse von Schadsoftware verrät heute nicht mehr zuverlässig, wie groß die dahinterstehende Gruppe ist. Abwehrmaßnahmen sollten sich darauf konzentrieren, was verdächtige Software tatsächlich tut: Rechteausweitung, dauerhafte Verankerung, ungewöhnliche Netzwerkverbindungen oder unbefugte Zugriffe auf Cloud-Ressourcen. KI kann Personal- und Zeitaufwand für Schadsoftware verringern, doch grundlegende Schutzmaßnahmen bleiben unverzichtbar.
Originalquelle: Check Point Research, 20. Januar 2026. https://research.checkpoint.com/2026/voidlink-early-ai-generated-malware-framework/