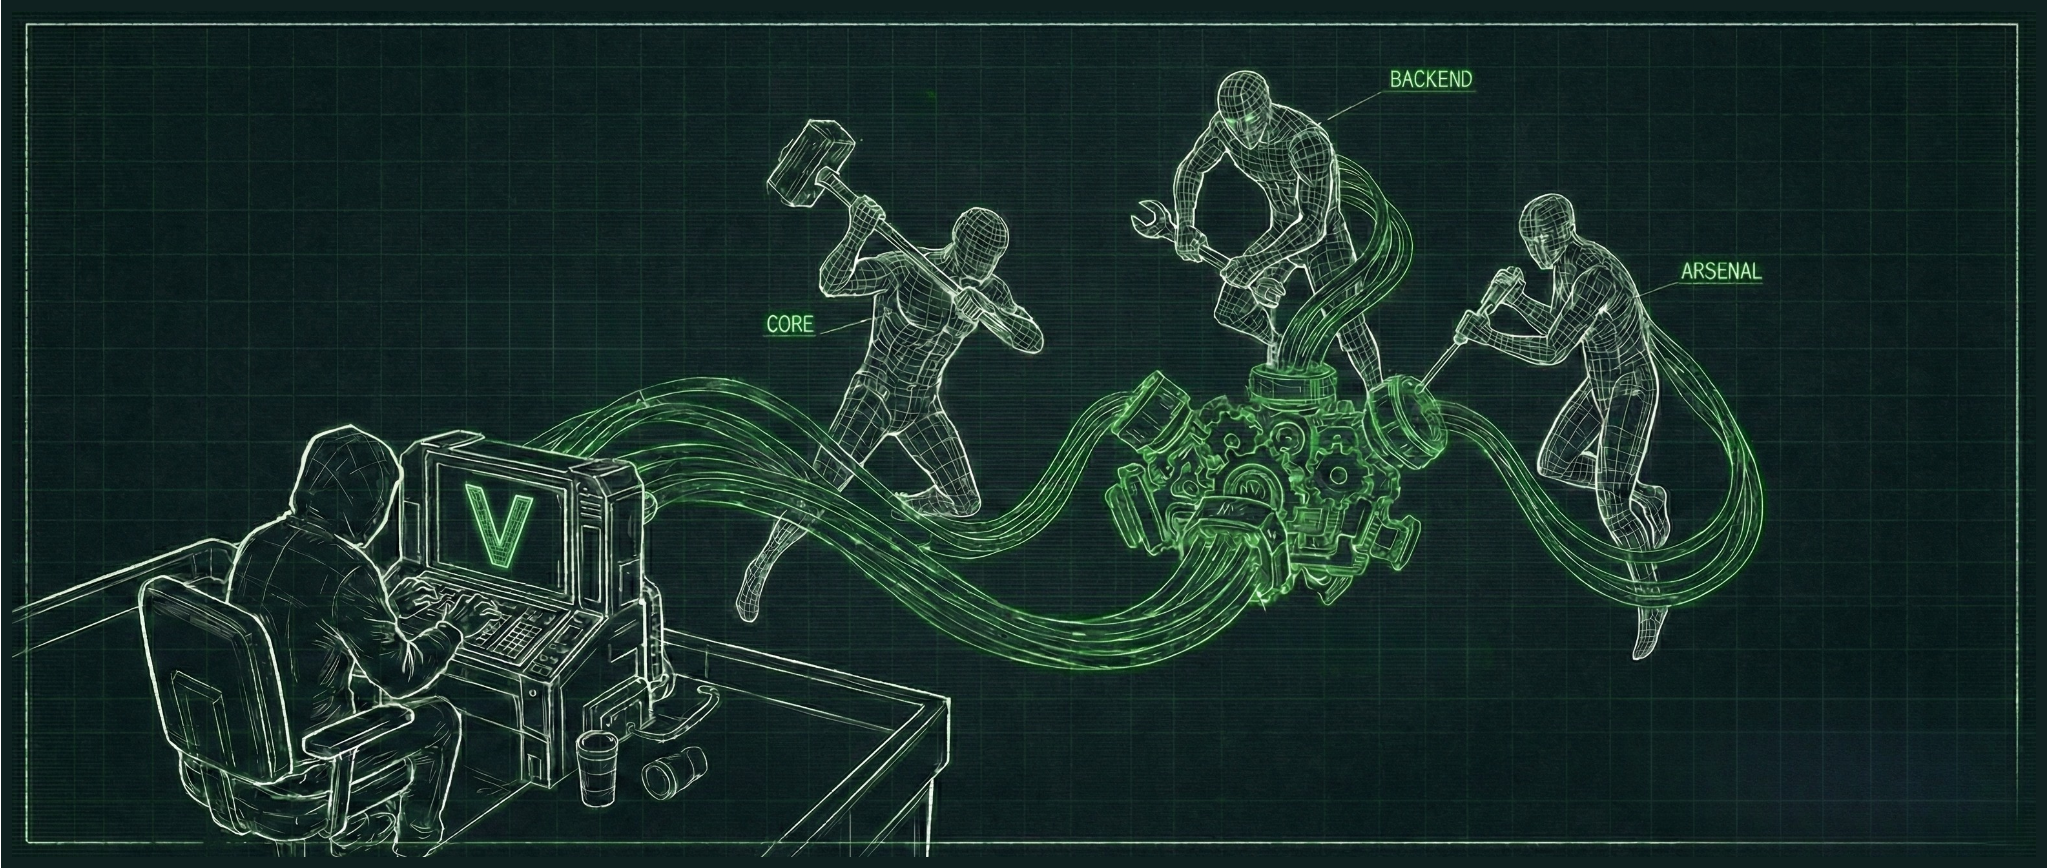
YKSI KEHITTÄJÄ, MONEN TIIMIN TYÖTÄ MUISTUTTAVA OHJELMISTO
Check Point Research julkaisi tammikuussa 2026 tutkimuksen VoidLink-nimisestä haittaohjelmakehyksestä. Tutkijat pitivät sitä aluksi suurehkon, taitavan kehittäjäryhmän työnä: ohjelmisto koostui useista osista, tuki pilviympäristöihin kohdistuvia toimintoja ja hyödynsi kehittyneitä Linux-teknologioita. Myöhemmin kävi ilmi, että hankkeen takana oli todennäköisesti yksi ihminen, joka käytti tekoälyä poikkeuksellisen laajasti.
Ratkaisevaa näyttöä saatiin hyökkääjän omista virheistä. Avoimeksi jääneestä palvelinhakemistosta löytyi lähdekoodia, projektisuunnitelmia, testiraportteja, sprinttitehtäviä ja ohjeita. Dokumentit osoittivat, että ensimmäinen toimiva haittaohjelmakomponentti valmistui alle viikossa. Koko projektin kehityssuunnitelma oli huomattavasti pidempi, mutta toteutus eteni paperille kirjattua aikataulua nopeammin.
TEKOÄLY EI OLLUT PELKKÄ KOODIGENERAATTORI
Kehittäjä käytti TRAE SOLO -ohjelmointiympäristöä ja niin kutsuttua määrittelylähtöistä kehitystä. Ensin tekoälylle annettiin yleiset tavoitteet ja lähtöaineisto, minkä jälkeen se tuotti arkkitehtuurin, teknisiä määrittelyjä, tehtäväjakoja ja testauksen rakenteita. Dokumentaatio jäljitteli usean erikoistuneen kehitystiimin toimintaa. Vasta suunnitelman jälkeen tekoälyä käytettiin toteuttamiseen.
VoidLinkin arkkitehtuuri sisälsi muun muassa pilvipalveluihin, konttiympäristöihin ja Linux-järjestelmiin suunnattuja toimintoja. Näiden ominaisuuksien tekninen monipuolisuus teki löydöksestä poikkeuksellisen. Check Point ei kuitenkaan väittänyt, että maailmanlaajuinen VoidLink-hyökkäyskampanja olisi jo vahvistettu.
MIKSI TAPAUS ON MERKITTÄVÄ?
Aiemmin kehittynyt haittaohjelma vaati usein useita osaajia, pitkää kehitysaikaa ja paljon testausta. VoidLink osoittaa, miten yksi kokenut toimija voi tekoälyn avulla organisoida samoja työvaiheita pienemmillä resursseilla. Kyse ei ole siitä, että tekoäly olisi omin päin päättänyt ryhtyä rikolliseksi, vaan siitä, että ihmisen suunnittelema haitallinen projekti voidaan toteuttaa aiempaa nopeammin.
THE PROMPTIN ANALYYSI: Turvallisuusalan on valmistauduttava siihen, että teknisesti vaikuttava haittaohjelma ei enää yksin kerro hyökkäyksen tekijän koosta. Puolustuksen on keskityttävä käyttäytymiseen, käyttöoikeuksiin ja havaittuihin vaikutuksiin oletetun tekijäprofiilin sijasta.
PILVIYMPÄRISTÖT OVAT HAITTAOHJELMIEN UUSI TAISTELUKENTTÄ
VoidLink ei kohdistu ensisijaisesti yksittäisen kuluttajan tietokoneeseen. Check Point kuvaa sitä Linux- ja pilviympäristöihin suunnitelluksi haittaohjelmakehykseksi, jossa korostuvat pitkäaikainen jalansija, eri moduulien käyttö ja toiminnan sovittaminen ympäristöön. Tällainen suunnittelu liittyy siihen, että pilvipalvelut ovat yritysten tärkeiden tietojen, sovellusten ja automaattisten työnkulkujen keskipiste. Yhden palvelimen kautta voidaan pahimmillaan päästä käsiksi huomattavasti laajempaan infrastruktuuriin.
Kehyksen modulaarisuus tekee löydöksestä kiinnostavan. Yhteen tekniseen tarkoitukseen rakennettu ohjelma voi olla vaikea muokata toisenlaiseen ympäristöön. Moduuleista koostuva kokonaisuus taas mahdollistaa eri ominaisuuksien vaihtamisen tai kehittämisen toisistaan riippumatta. Tästä ei kuitenkaan seuraa, että kaikki suunnitellut ominaisuudet olisi käytetty todellisissa tietomurroissa. Tutkijoiden löytämä kehitysmateriaali kertoo ohjelmiston rakentamisesta ja tavoitteista, ei automaattisesti onnistuneista hyökkäyksistä.
PROJEKTIDOKUMENTIT PALJASTIVAT TEKOÄLYN TYÖN
Check Pointin tutkimuksen poikkeuksellinen piirre oli saataville päätynyt kehitysaineisto. Sen perusteella tutkijat pystyivät jäljittämään, kuinka toteutusta oli ohjattu tehtävälistoilla, suunnitelmilla ja nopeilla kehityskierroksilla. Tekoälyn hyödyntäminen näkyi koko työprosessissa: arkkitehtuurin kuvauksessa, toteutuksen pilkkomisessa, koodin laatimisessa ja muutosten arvioinnissa.
Työtapa muistuttaa organisoidun ohjelmistotiimin prosesseja. Yksi ihminen saattoi toimia tavoitteiden asettajana ja arvioijana, kun taas tekoäly auttoi tuottamaan suuren määrän yksittäisiä osia. Tekoälyn käyttö ei poista teknisen osaamisen tarvetta, mutta se voi vähentää rutiinityötä ja tehdä laajasta projektista mahdollisen aiempaa pienemmällä tiimillä.
NOPEUS EI TARKOITA VALMISTA RIKOLLISTA OPERAATIOTA
Tapausta käsittelevässä uutisoinnissa on houkuttelevaa puhua kokonaisesta haittaohjelma-armeijasta, joka syntyi yhdessä viikossa. Tarkempi tulkinta on maltillisempi: löydetty aineisto viittaa hyvin nopeaan kehitykseen ja merkittävään toiminnalliseen kokonaisuuteen. Kaikkien osien käytännön luotettavuutta, käyttöä uhriverkoissa ja mahdollista jatkokehitystä ei voi päätellä pelkän lähdekoodin perusteella. Haittaohjelman tekninen valmius ja sen todellinen vaikutus ovat kaksi erillistä kysymystä.
MITÄ YRITYKSET VOIVAT TEHDÄ?
Pilviympäristöjen valvonnassa kannattaa seurata muutakin kuin tunnettujen haittaohjelmien tiedostotunnisteita. Erityisen tärkeitä ovat epätavallinen prosessien käynnistäminen, pääsyoikeuksien kasvu, tunnusten odottamaton käyttö, yhteydet epäilyttäviin palvelimiin sekä hallintatyökalujen toiminta väärässä yhteydessä. Myös pilvipalvelun omat lokit ja käyttöoikeuksien rajaukset auttavat katkaisemaan hyökkäysketjun.
THE PROMPTIN LISÄANALYYSI: VoidLinkin opetus ei ole ainoastaan haittaohjelmien lisääntyvä määrä. Se haastaa oletuksen, jonka mukaan teknisesti monimutkainen haittaohjelma on aina suuren rikollisorganisaation tai valtion toimijan rakentama. Tekoäly muuttaa tekijästä tehtäviä päätelmiä, mutta hyökkäyksen lopulliset vaikutukset on silti todettava erikseen.
Lähde: Check Point Research, 20.1.2026. https://research.checkpoint.com/2026/voidlink-early-ai-generated-malware-framework/


