Cybersicherheit
KI-gestützter Angriff erbeutete binnen sechs Stunden Tausende Zugangsdaten
Google und Mandiant dokumentierten eine kompromittierte Cloud-Umgebung als Ausgangspunkt für schnellen, koordinierten Zugangsdaten-Diebstahl.
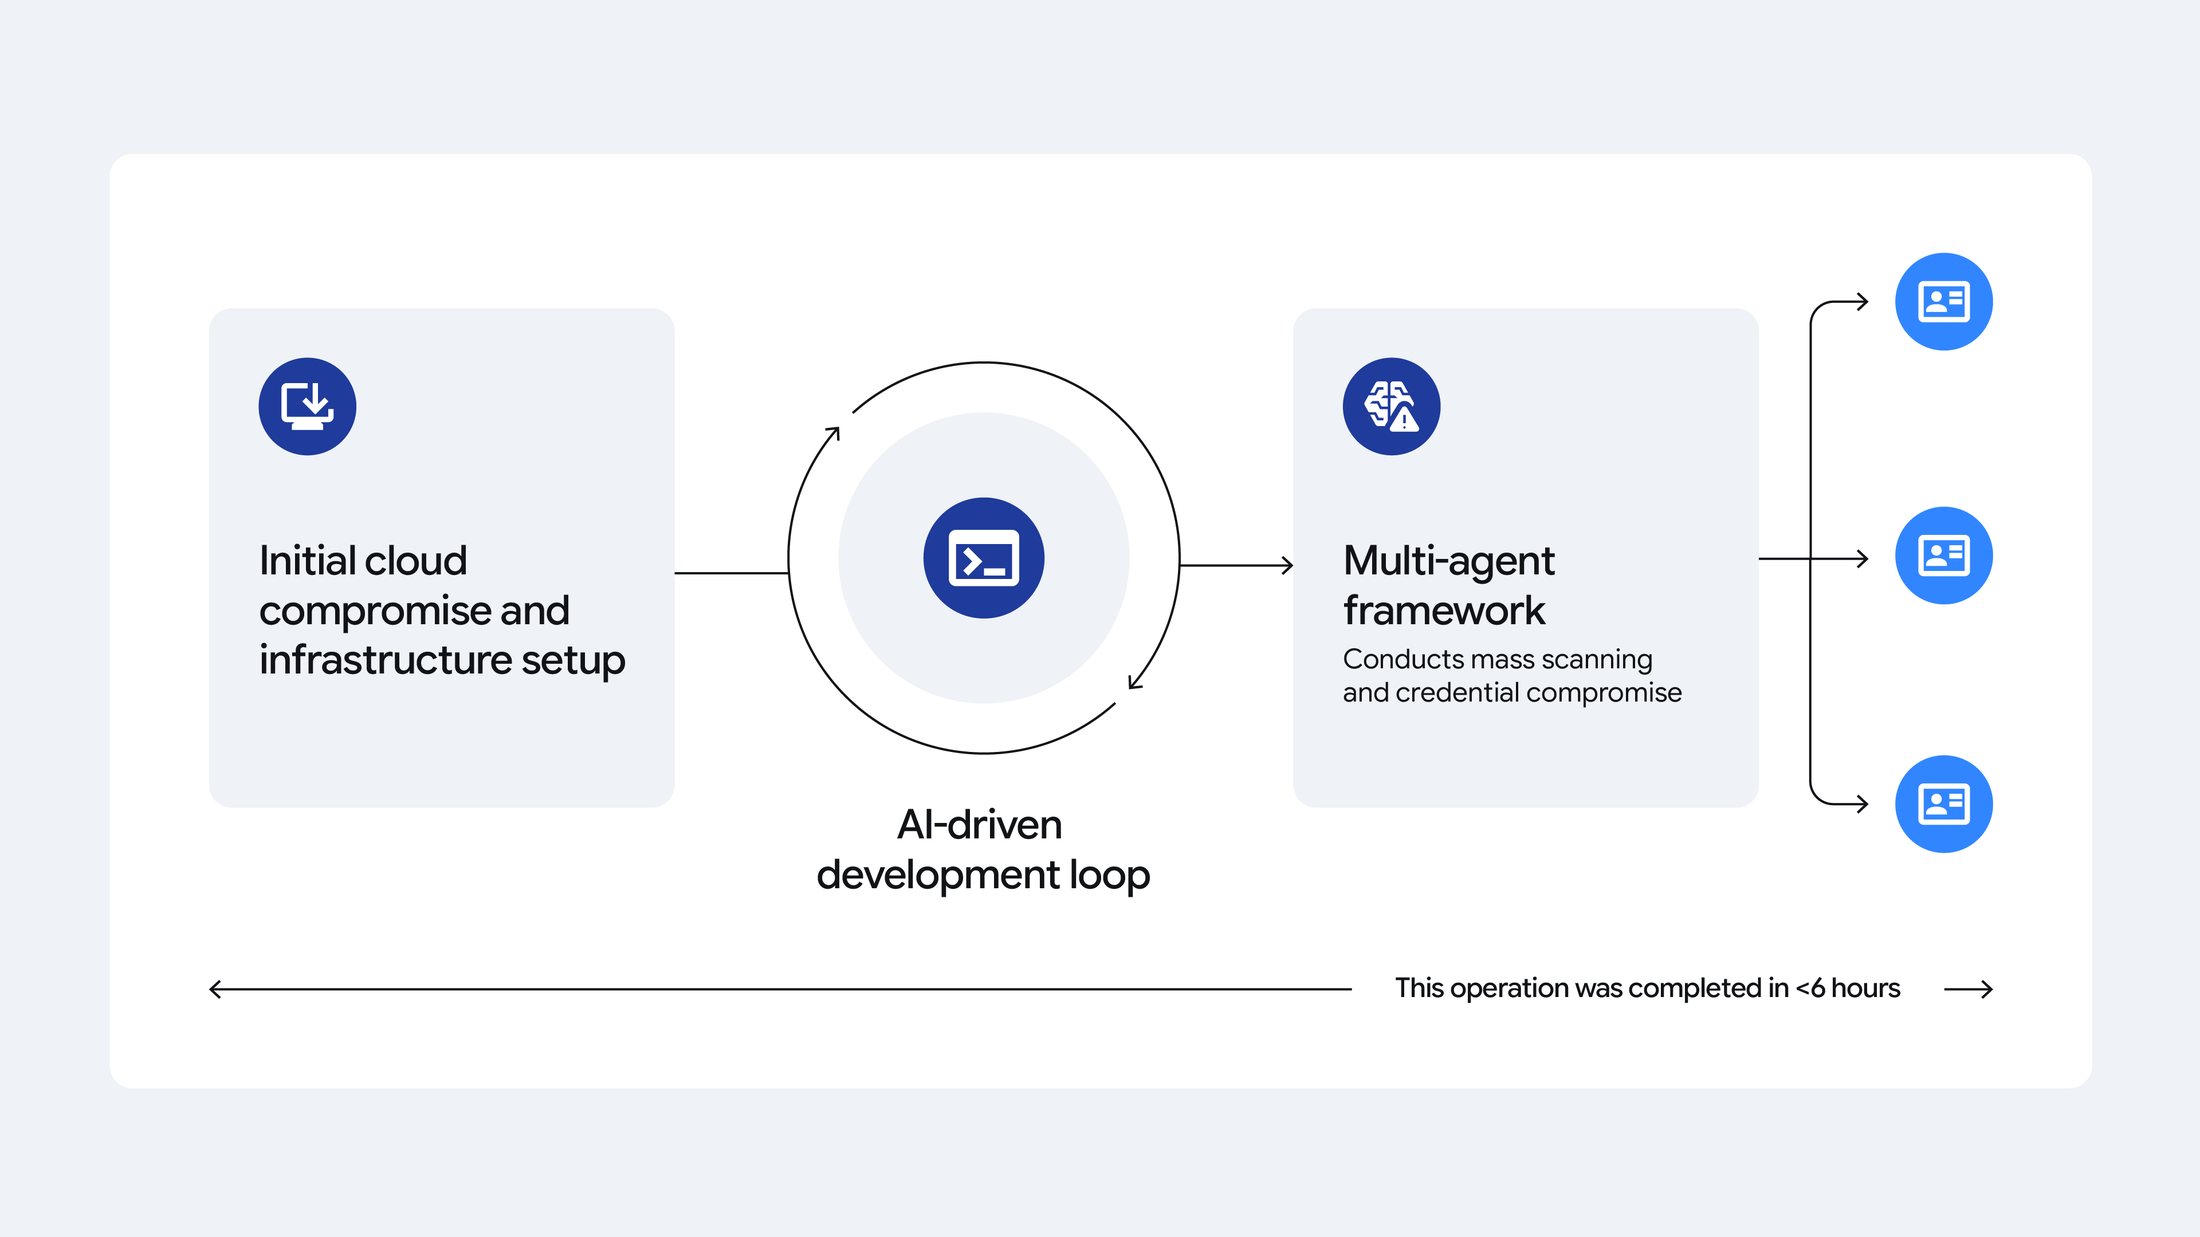
Kuva: Google Threat Intelligence Group / Mandiant. Tutkimusraportin kaavio tekoälyavusteisesta tunnusten keruusta.
EINE KOMPROMITTIERTE CLOUD-UMGEBUNG WURDE ZUM ANGRIFFSWERKZEUG
Die Google Threat Intelligence Group berichtete im September 2026, dass ein offenbar finanziell motivierter Akteur eine kompromittierte Cloud-Umgebung nutzte, um Tausende Zugangsdaten von Dritten zu sammeln. Laut Untersuchung dauerten Planung, Werkzeugentwicklung und Durchführung insgesamt weniger als sechs Stunden.
Bemerkenswert war nicht eine neuartige Sicherheitslücke. Der Angreifer verband einen KI-Programmierassistenten mit einem System spezialisierter Agenten und Konfigurationsdateien. Die Agenten übernahmen Aufklärung, Identifizierung von Diensten, das Sammeln von Zugangsdaten und die Fehlerbehebung. Außerdem konnten sie Infrastruktur wechseln und sich Hindernissen anpassen, ohne dass jeder einzelne Schritt von einem Menschen genehmigt werden musste.
WARUM DIE GESCHWINDIGKEIT ENTSCHEIDEND IST
Bei klassischen Eindringversuchen liegen zwischen Scannen, Testen und Ausnutzen schwacher Konfigurationen häufig Pausen. Wenn mehrere Schritte automatisiert gleichzeitig ablaufen, werden diese Verzögerungen kleiner. Der Startpunkt in einer legitimen Cloud-Umgebung ließ den Netzwerkverkehr zudem zunächst gewöhnlich aussehen.
Google behauptete nicht, das Modell habe selbstständig beschlossen, eine Straftat zu begehen. Ein Mensch wählte die Ziele und steuerte die Kampagne. Die große Veränderung war die Reichweite der Automatisierung und die kurze Zeit bis zum Zugriff auf sehr viele Konten.
THE PROMPT ANALYSE
Cloud-Betreiber sollten dauerhafte Berechtigungen einschränken, kurzlebige Zugangsdaten einsetzen, offengelegte Schlüssel wechseln und auffällige Zugriffe in Echtzeit überwachen. Ähnliche automatische Analysen können Verteidigern helfen, Fehler vor Angreifern zu finden. Die wichtigste Erkenntnis: Schritte, die früher Tage dauerten, können nun auf wenige Stunden zusammengedrückt werden.
Originalquelle: Google Threat Intelligence Group, 8. September 2026. https://cloud.google.com/blog/topics/threat-intelligence/from-prompting-to-autonomy-the-evolution-of-adversarial-ai