MURTAUTUNUT PILVIPALVELU MUUTTUI HYÖKKÄYSALUSTAKSI
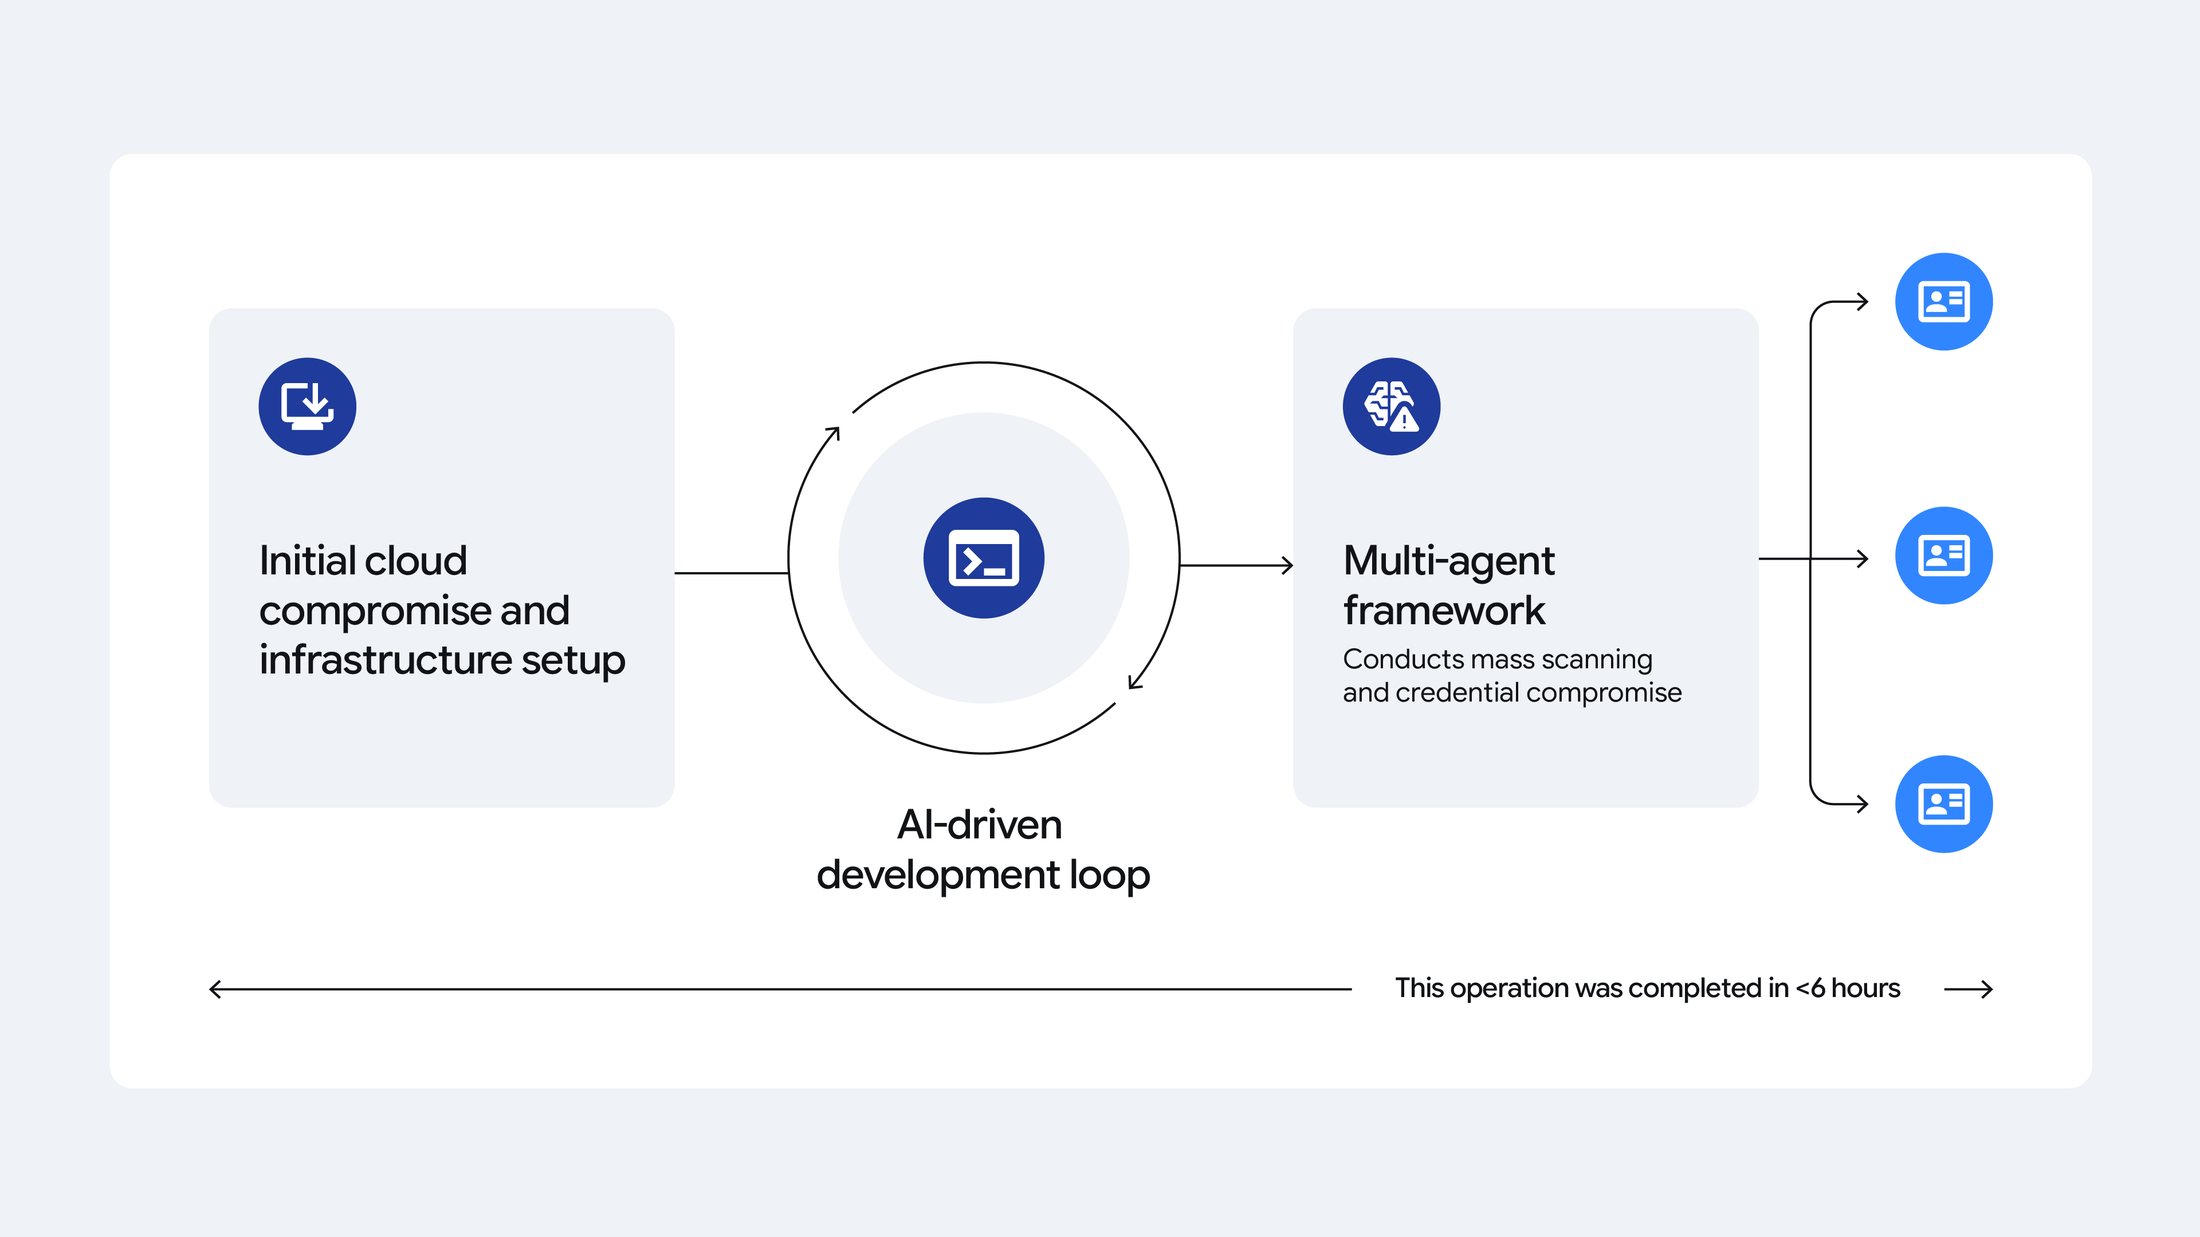
Google Threat Intelligence Groupin 8. syyskuuta 2026 julkaisema tutkimus kuvaa hyökkäystä, jossa epäilty taloudellisesti motivoitunut toimija käytti haltuunsa saamaansa pilviympäristöä laajamittaiseen tunnusten keräämiseen. Mandiantin havainnoissa koko tekoälyavusteisen kampanjan suunnittelu, työkalujen rakentaminen ja käytännön suoritus tapahtuivat alle kuudessa tunnissa. Lopputuloksena hyökkääjälle päätyi tuhansia kolmansien osapuolten tunnuksia.
Tapaus on merkittävä siksi, ettei tekoälyä käytetty ainoastaan yksittäisen ohjelmakoodin kirjoittamiseen. Hyökkääjä yhdisti ohjelmointiin tarkoitetun tekoälyavustajan, sanalliset tavoitteet ja ennalta laaditut ohjetiedostot usean agentin kokonaisuudeksi. Järjestelmä hallitsi automaattista verkkokartoitusta, palveluiden tunnistamista, tunnusten keruuta ja ongelmatilanteiden selvittämistä. Se kykeni myös säätelemään hyökkäysliikenteen lähtöosoitteita ilman, että ihminen puuttui jokaiseen yksittäiseen vaiheeseen.
MIKSI KUUSI TUNTIA ON OLENNAINEN LUKU?
Perinteisessä tietomurrossa hyökkääjä joutuu usein siirtymään käsin yhdestä työvaiheesta toiseen. Työkalut vaativat säätämistä, epäonnistumiset tutkimista ja uudet kohteet erillistä analyysia. Tekoälyyn perustuva työnkulku pystyi tutkimuksen mukaan käsittelemään näitä tehtäviä rinnakkain. Uhrin pilviympäristö tarjosi samalla hyökkäykselle näennäisesti luotettavan lähtöpisteen.
Google ei nimeä kaikkia uhreja eikä väitä, että malli olisi itsenäisesti valinnut rikollisen tavoitteen. Ihminen käynnisti toiminnan ja määritti päämäärän. Uutta oli hyökkäyksen toteutuksen nopeus ja automaation laajuus.
MITÄ TÄSTÄ VOIDAAN OPPIA?
Yritysten puolustus ei voi nojata pelkästään siihen, että poikkeava toiminta huomataan seuraavan työpäivän aikana. Pilvipalvelujen käyttöoikeuksien rajaaminen, lyhytikäiset tunnukset, avainten automaattinen vaihto ja nopeasti reagoiva valvonta korostuvat. Sama automaatio, jota hyökkääjä käyttää kartoittamiseen, voidaan valjastaa myös haavoittuvuuksien löytämiseen ja sulkemiseen puolustajan puolella.
THE PROMPTIN ANALYYSI: Tekoälyn vaikutus ei ilmene vain uusina hyökkäystapoina. Se tekee vanhoista, jo tunnetuista menetelmistä halvempia ja nopeampia. Kyse on ennen kaikkea puolustuksen käytettävissä olevan reagointiajan lyhenemisestä.
AIKATAULU PALJASTAA HYÖKKÄYKSEN UUDEN LUONTEEN
Mandiantin tutkima tapaus eteni alle kuudessa tunnissa pilviympäristön haltuunotosta laajamittaiseen tunnusten keruuseen. Tässä ajassa hyökkääjä ei ainoastaan käynnistänyt valmista ohjelmaa, vaan hyödynsi tekoälyavustajaa kokonaisen työnkulun suunnittelussa ja rakentamisessa. Google kuvaa järjestelmää usean agentin kokonaisuutena, jossa eri tehtävät voitiin hoitaa rinnakkain. Ihmisen rooli oli asettaa päämäärä ja tarjota toiminnan perusohjeet; automaatio huolehti monista teknisistä välivaiheista.
Ero tavalliseen skriptaamiseen on olennainen. Perinteinen automaatio suorittaa ennalta kirjoitetun toimenpideketjun ja voi pysähtyä odottamattomaan virheeseen. Kielellisiä ohjeita tulkitseva agentti voi puolestaan päättää, mitä työkalua käytetään seuraavaksi ja miten epäonnistunut vaihe korjataan. Siksi hyökkäysprosessi voi jatkua silloinkin, kun ympäristö ei vastaa alkuperäisiä oletuksia. Tapaus ei todista, että tekoäly kykenee itsenäisesti murtautumaan mihin tahansa järjestelmään, mutta se näyttää, kuinka paljon pienempi ihmisen käsityöpanos voi riittää.
MITÄ TUHANSIEN TUNNUSTEN KERUU TARKOITTAA?
Varastetut tunnukset ovat arvokkaita siksi, että niillä voi olla oikeuksia kokonaan muihin järjestelmiin kuin siihen pilviympäristöön, jonka kautta hyökkäys aloitettiin. Tunnus voi avata pääsyn ohjelmointirajapintaan, tiedostovarastoon, hallintapaneeliin tai toiselle palveluntarjoajalle. Yksittäisen salaisuuden vuotaminen voi siis käynnistää useita jatkoriskejä. Googlen julkaisemassa kuvauksessa ei yksilöidä kaikkia uhreja eikä kaikkien varastettujen tunnusten myöhempää käyttöä, joten vaikutusten lopullista laajuutta ei tule päätellä pelkästä määrästä.
Pilvipalveluissa ongelmaa vaikeuttaa se, että automaattista liikennettä syntyy muutenkin runsaasti. Kehittäjien työkaluilla on perusteltu syy lähettää kyselyitä ja hakea asetuksia. Hyökkääjän agenttien toiminta voi muistuttaa ulospäin normaalia ylläpitoa, ellei havaintoja yhdistetä käyttöoikeustietoihin ja poikkeavaan toiminnan rytmiin.
PUOLUSTUKSEN ON TUNNISTETTAVA KOKO TAPAHTUMAKETJU
Käytännön torjunta alkaa oletuksesta, että yksikin pilvitunnus tai työkuorman identiteetti saattaa joutua vääriin käsiin. Siksi oikeuksia tulisi myöntää vain välttämättömiin tehtäviin ja erottaa kehitys-, testi- ja tuotantoympäristöt toisistaan. Avainten kierrättämisen ja poikkeavien kirjautumisten seurannan lisäksi organisaation kannattaa harjoitella sitä, miten useiden palvelujen tunnukset suljetaan nopeasti yhden murtohavainnon jälkeen.
Myös reagointiajan mittari muuttuu. Jos hyökkääjän järjestelmä voi kerätä suuren määrän tunnuksia muutamassa tunnissa, seuraavan päivän hälytysraportti on jo myöhässä. Automaattinen tunnusten mitätöinti, lokien yhdistäminen ja ihmisen valvoma nopea torjunta ovat realistisia puolustuskeinoja.
THE PROMPTIN LISÄANALYYSI: Tapaus ei kerro uudesta maagisesta hakkeroimiskyvystä. Se kertoo vanhojen heikkouksien teollistamisesta: hyökkäyksestä tulee jatkuva, mukautuva prosessi, jonka kustannukset laskevat. Puolustaja voi kuitenkin hyödyntää samaa automaatiota oman hyökkäyspintansa kartoituksessa ja riskialttiiden käyttöoikeuksien sulkemisessa.
Lähde: Google Threat Intelligence Group, 8.9.2026. https://cloud.google.com/blog/topics/threat-intelligence/from-prompting-to-autonomy-the-evolution-of-adversarial-ai


