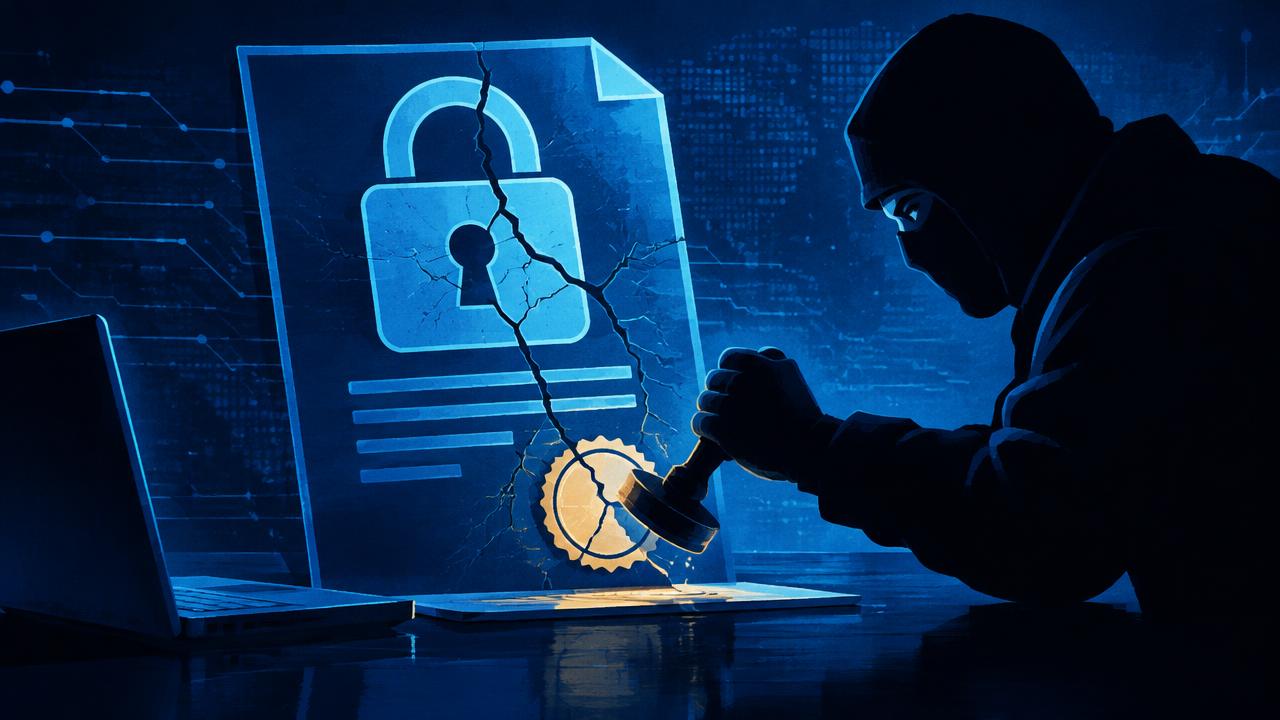
Ars Technican mukaan hyökkääjät onnistuivat hankkimaan luvattomia TLS-varmenteita muun muassa Googlen verkkotunnuksille. Taustalla oli kolmen verkkotunnusrekisterin murto.
Miksi tämä on vakavaa
TLS-varmenne on se, joka kertoo selaimelle, että sivusto on aito. Väärennetyllä varmenteella hyökkääjä voi teoriassa esiintyä palveluna ja siepata liikennettä ilman, että selain varoittaa.
Mitä tiedetään
Tapaus osoittaa, että ketjun heikoin lenkki ei välttämättä ole varmentaja vaan verkkotunnusten hallinta. Kun rekisteri on murrettu, hyökkääjä voi läpäistä tarkistukset, joilla varmentaja varmistaa verkkotunnuksen omistajuuden.
Ei ole vielä tiedossa, kuinka laajasti varmenteita käytettiin hyökkäyksiin. Varmenteiden avoimet lokit auttavat tunnistamaan väärinkäytökset jälkikäteen.